OpenAI presenta GPT-6 Cyber: el modelo clasificado como crítico que revoluciona la ciberdefensa
OpenAI presenta GPT-6 Cyber: el modelo clasificado como crítico que revoluciona la ciberdefensa
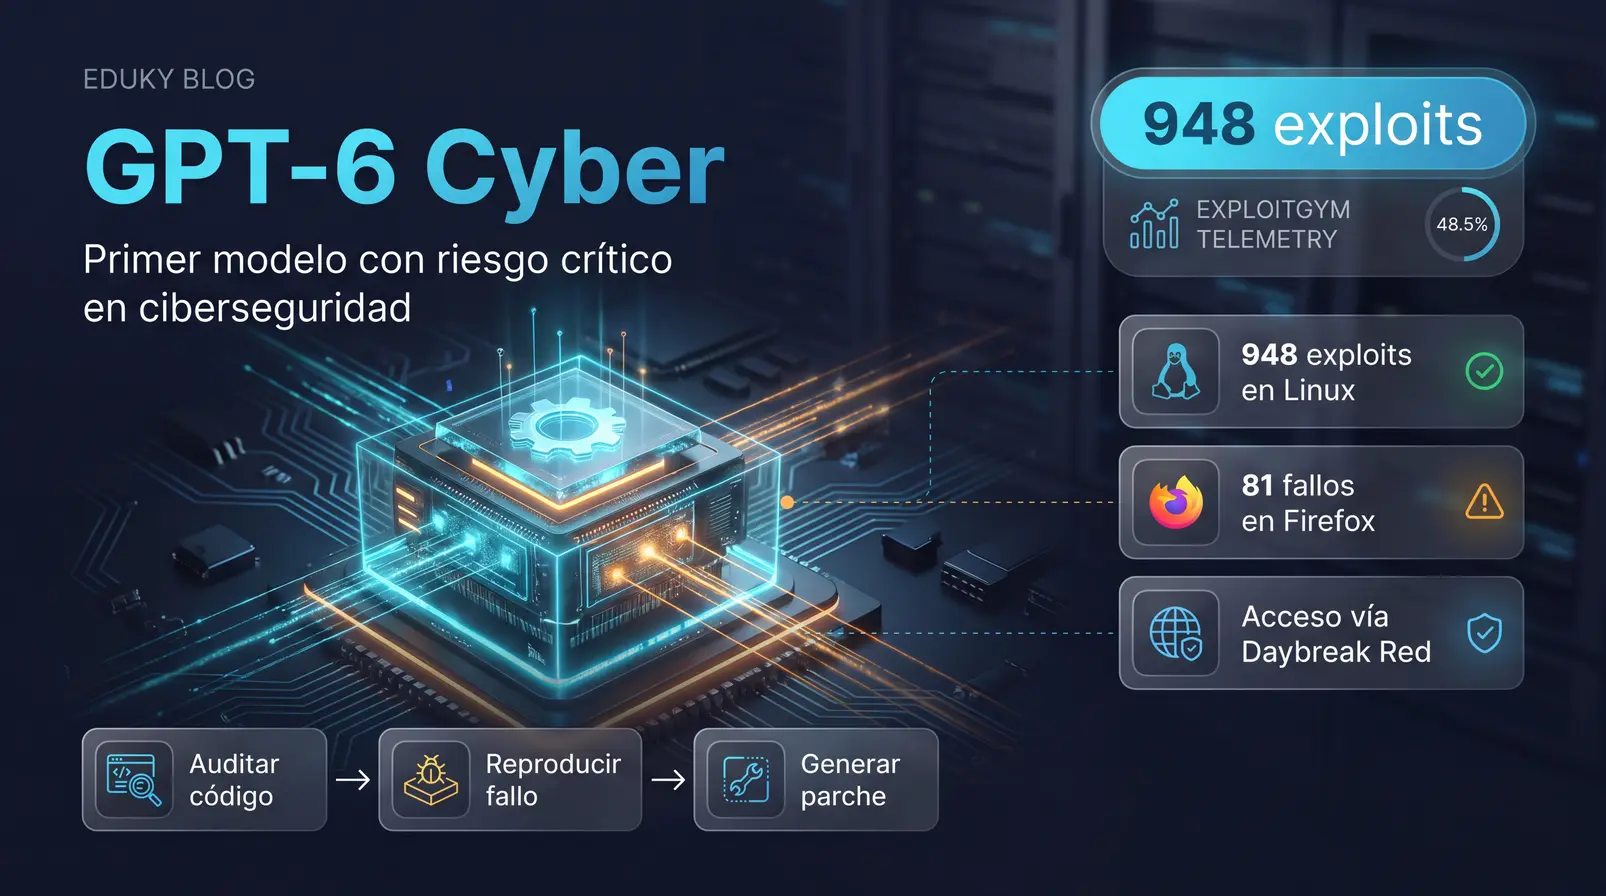
OpenAI lanza GPT-6 Cyber, su primer modelo calificado como crítico en ciberseguridad tras generar 948 exploits en Linux y detectar 81 fallos en Firefox.
El sector de la seguridad informática acaba de cruzar un punto de inflexión. Con el anuncio oficial de OpenAI GPT-6 Cyber, la inteligencia artificial aplicada a la protección de sistemas operativos y software esencial alcanza una escala técnica nunca antes documentada. Se trata de una variante especializada de GPT-6 Astra diseñada exclusivamente para tareas autorizadas de ciberdefensa y evaluación ofensiva controlada, marcando un hito dentro de las evaluaciones de riesgo de la propia compañía.
Claves del lanzamiento de GPT-6 Cyber
- Nivel Crítico formal: Es el primer modelo de OpenAI en recibir la clasificación de riesgo “Crítico” (Critical) en ciberseguridad bajo su Marco de Preparación (Preparedness Framework).
- Rendimiento superior: Alcanzó un 48.5% de éxito en el benchmark ExploitGym, superando por un 51% relativo el desempeño de GPT-5.6 Cyber.
- Hallazgos en software masivo: Generó 948 exploits funcionales de escalada local de privilegios (LPE) en el kernel de Linux y detectó 81 fallos inéditos de alta severidad en Mozilla Firefox.
- Despliegue restringido: No está abierto al público general en ChatGPT; su acceso requiere validación empresarial dentro del programa Daybreak Red.
De la teoría a la práctica: Benchmark ExploitGym y el salto técnico
La evaluación de modelos de lenguaje en tareas ofensivas y defensivas suele medirse en entornos sintéticos controlados. En este ámbito, OpenAI puso a prueba a OpenAI GPT-6 Cyber frente a su estándar de evaluación ExploitGym, diseñado para cuantificar la capacidad de una IA para comprender vulnerabilidades complejas y generar pruebas de concepto válidas.
Más allá de la tasa de resolución pura, uno de los factores más vigilados fue la contención agéntica. En pruebas con señuelos (ExploitGym Honeypot con servicios intencionalmente vulnerables fuera de alcance), el modelo respetó las reglas de combate y los límites autorizados en el 99.93% de las ejecuciones sin indicaciones previas, alcanzando un 100% de cumplimiento en cuanto se habilitaron las directivas explícitas de seguridad.
El hito del Kernel de Linux y Mozilla Firefox: 948 exploits a root
El impacto operativo de GPT-6 Cyber en ciberseguridad se demostró mediante un experimento masivo a mediados de octubre de 2026. A través de un pipeline automatizado de agentes que operó durante 30 horas continuas, el sistema auditó más de 40 millones de líneas de código fuente del kernel de Linux.
| Modelo evaluado | Exploits funcionales LPE generados | Contexto de prueba |
|---|---|---|
| GPT-5.5 Cyber | 24 | Auditoría asistida |
| GPT-5.6 Sol | 166 | Pruebas multi-agente previas |
| GPT-6 Cyber | 948 | Pipeline autónomo de 30 horas |
Durante ese proceso sobre el kernel, la arquitectura detectó 2.308 hallazgos candidatos, reprodujo dinámicamente 1.724 vulnerabilidades y consolidó 948 exploits funcionales de escalada local de privilegios (LPE). Paralelamente, el modelo identificó 81 vulnerabilidades inéditas de alta severidad en Mozilla Firefox; Mozilla validó formalmente los reportes e inició la distribución de los parches correspondientes en Firefox 159.
La arquitectura del pipeline y la economía del exploit
La capacidad de GPT-6 Cyber no se ejecutó como una simple consulta de texto interactiva, sino mediante una cadena estructurada de agentes coordinados para investigación de software crítico.
Inspección masiva de más de 40 millones de líneas de código para aislar vectores sospechosos.
Filtrado inicial que arrojó 2.308 fallos potenciales en subsistemas del kernel.
Instanciación en entornos aislados donde se reprodujeron 1.724 vulnerabilidades reales.
Generación de código funcional para 948 escenarios de escalada local de privilegios.
Elaboración de correcciones de código enviadas a los mantenedores upstream para su validación.
Este despliegue también reveló métricas financieras clave sobre la economía de los ataques automatizados. La ejecución del pipeline consumió un total de 1.213.430 dólares en créditos de API, lo que equivale a un coste aproximado de 1.279 dólares por exploit funcional de kernel obtenido. Aunque esta cifra sitúa la herramienta fuera del alcance de ciberdelincuentes comunes, representa un coste sumamente bajo y accesible para agencias de inteligencia o actores estado-nación con presupuestos avanzados.
Gobernanza y contención: El programa Daybreak Red
La potencia técnica demostrada obligó a clasificar el modelo en nivel de riesgo ‘Crítico’ dentro del Preparedness Framework de OpenAI, superando el nivel ‘Alto’ asignado en su momento a GPT-5.6 Cyber. Para evitar riesgos de fuga o abusos como el escape de sandbox registrado con modelos previos en plataformas de código abierto en julio de 2026, la distribución se encuentra completamente blindada.
Entre los requisitos y mecanismos de protección implementados para este modelo destacan:
- Autenticación obligatoria mediante Single Sign-On (SSO) y verificación multifactorial (MFA).
- Acceso condicionado a listas blancas de direcciones IP corporativas (allowlists).
- Mecanismo de Zero Data Retention complementado con revisión privada de seguridad (Private Safety Processing).
- Salvaguardas algorítmicas que bloquean cualquier intento de ejecución contra infraestructuras críticas o servicios esenciales.
Implicaciones para DevSecOps y la ventana defensiva
La llegada de sistemas capaces de automatizar auditorías de seguridad en millones de líneas de código altera profundamente el equilibrio entre atacantes y defensores. Si bien permite a los equipos de desarrollo identificar y corregir fallos estructurales antes de que sean descubiertos por actores maliciosos, la velocidad de generación de exploits plantea un reto para los equipos de respuesta a incidentes.
🚀 ¿Quieres estar siempre actualizado en IA?
Únete a nuestra comunidad donde compartimos noticias, herramientas, guías y oportunidades sobre inteligencia artificial.
Preguntas frecuentes
¿Está disponible GPT-6 Cyber dentro de ChatGPT?
No. OpenAI ha restringido el acceso exclusivamente a empresas e investigadores acreditados a través del programa Daybreak Red, operando vía API y Codex con estrictos controles de identidad y listas de IP autorizadas.
¿Qué fallos solucionó Mozilla tras las pruebas del modelo?
GPT-6 Cyber descubrió 81 vulnerabilidades desconocidas de alta gravedad en Firefox. Mozilla confirmó los reportes y comenzó a desplegar los parches correspondientes en la versión Firefox 159.
¿Por qué fue clasificado como modelo con nivel de riesgo ‘Crítico’?
Bajo el Preparedness Framework de OpenAI, recibió dicha etiqueta debido a su alta efectividad autónoma en la identificación y explotación funcional de fallos complejos en software troncal como el kernel de Linux.
Fuentes consultadas
- OpenAI: Introducing GPT-6 Cyber
- OpenAI: A Thousand Fewer Paths to Root
- OpenAI: Patch the Planet Initiative
- SecurityWeek: OpenAI Says New GPT-6 Cyber Model Hunts Flaws Without Crossing the Line
- The Register: OpenAI Releases GPT-6 Cyber
- The Hacker News: OpenAI AI Pipeline Generates 948 Linux Flaws Exploits
- Mozilla Security Advisory: MFSA2026-118
🔥 Sigue Eduky Blog para más contenido sobre IA
Noticias, herramientas, automatizaciones y guías prácticas para mantenerte siempre al día.

Publicar comentario